Az ukránbarát Atesh hackercsoport hétfőn kora reggel a Telegram csatornáján közzétett egy képernyőképet a riasztásról, amelyen ez az üzenet állt: „Feltörték a Rendkívüli Helyzetek Minisztériumának alkalmazását!”
A minisztérium azonban bagatellizálta a hatást, mondván, hogy ez nem az egyik fő nyilvános figyelmeztető rendszer csatornája, hanem csupán egy kiegészítő információforrásnak nevezett eszköz.
A hackerek által közzétett üzenet nem is próbálta a hivatalos kommunikációt utánozni, és köznyelvi szavakat, káromkodásokat és Oroszországot becsmérlő nyelvezetet használt, az ország régióit pedig mocsaraknak nevezve. A hamis üzenet azt mondta az oroszoknak, hogy nukleáris robbanófejeket vetettek be minden orosz régió ellen, és azt tanácsolta az embereknek, hogy halmozzanak fel három hétre elegendő élelmiszert, és keressenek menedéket a pincéikben.
Az orosz minisztérium a Telegramon közzétett nyilatkozatában azt nyilatkozta, hogy szakértőik dolgoznak az alkalmazás normál működésének visszaállításán.
„Arra kérjük a lakosságot, hogy maradjanak nyugodtak, és csak a hivatalos információforrásoknak – az oroszországi Rendkívüli Helyzetek Minisztériumának weboldalának és a minisztérium hivatalos közösségi média fiókjainak – bízzanak” – áll a közleményben.
Az orosz Beget internetszolgáltató szintén kibertámadásokról számolt be – közölte a TASZSZ. A szolgáltató értesítette az ügyfeleket a vis maiorról, és elismerte, hogy a támadás miatt átmenetileg nem tud bizonyos szolgáltatásokat nyújtani.
A cég leszögezte, hogy virtuális tárhely-erőforrásainak és felhőinfrastruktúrájának „túlnyomó” többségéről rendelkezik fájlmentésekkel, bár a teljes adat-helyreállítás jelentős időt vesz igénybe. „A dedikált szervereket már sikerült helyreállítanunk a beavatkozásunk nélkül. Továbbra is felmérjük a támadás hatásának mértékét, így egyelőre nem tudunk pontos ütemtervet adni az összes szolgáltatás teljes helyreállítására” – tette hozzá a vállalat.
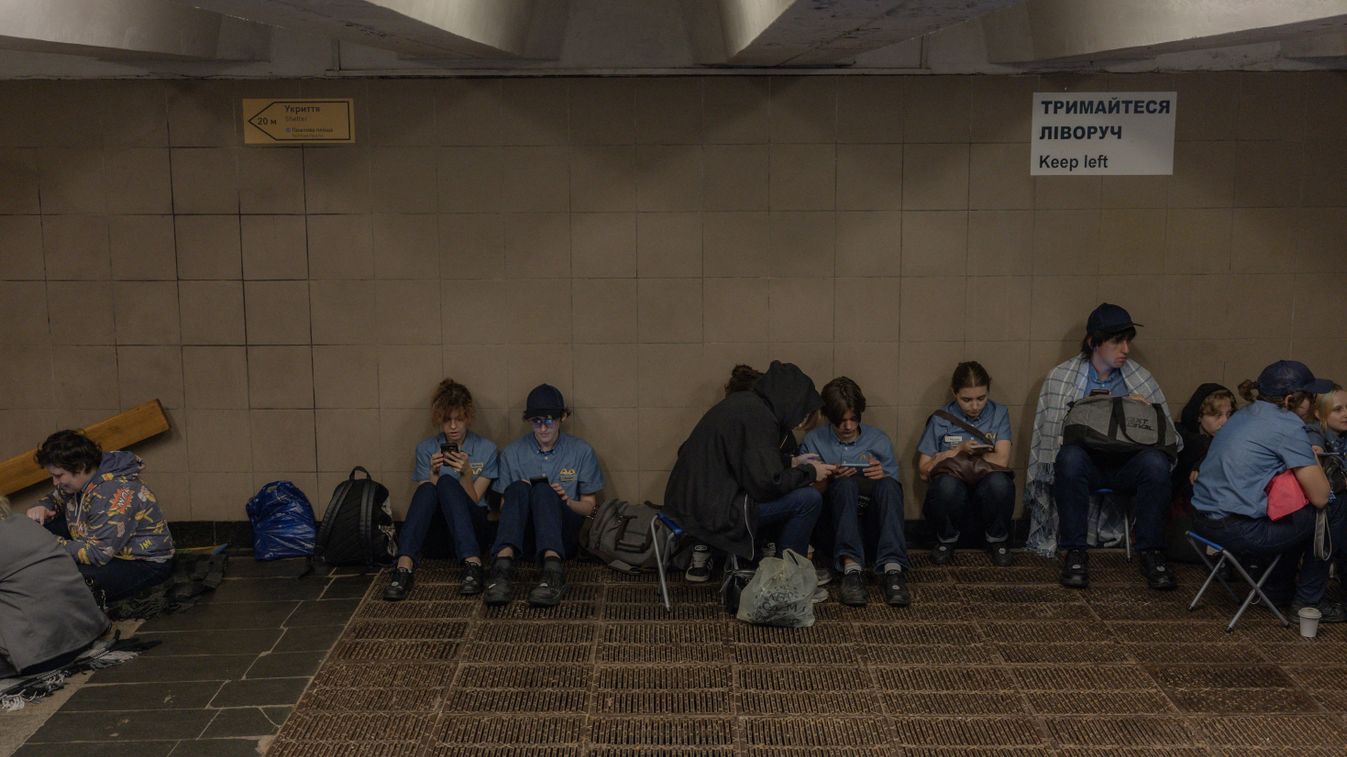
Borítókép: Ukránok egy légiriadó alatt az óvóhelyen (Fotó: AFP)